Kritická chyba PHP2Shell: co se stalo a co udělat s webem
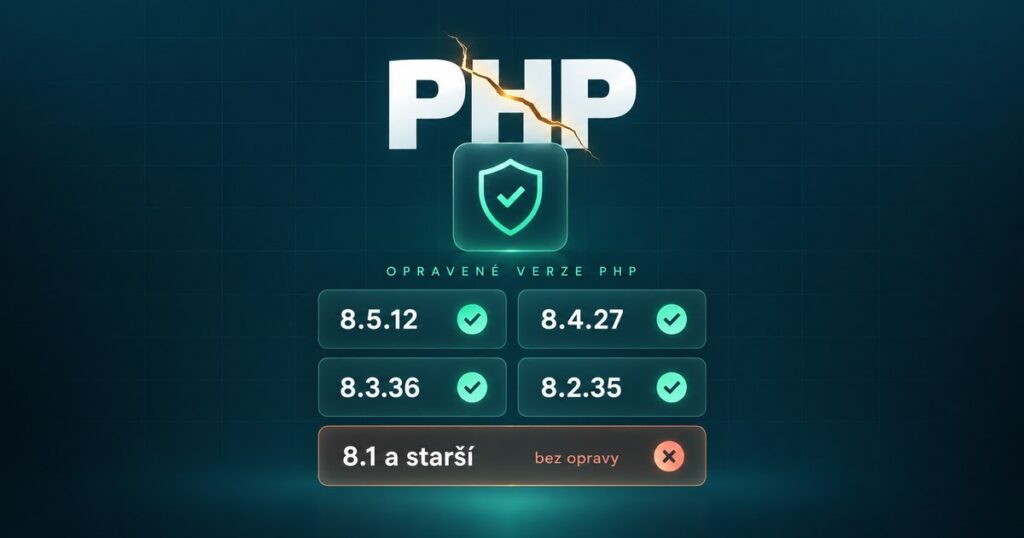
Dvě chyby v jádru PHP dovolují spustit na serveru cizí kód bez přihlášení. Oprava vyšla 21. října 2026, ale informace o chybách unikly o hodiny dříve a první pokus o zneužití byl zaznamenán už čtyři dny před vydáním. Tady je přehled toho, co se stalo, koho se to týká a co udělat se svým webem.
Co se stalo
Ve středu 21. října 2026 vydal projekt PHP mimořádnou bezpečnostní aktualizaci pro dvě chyby v jádru jazyka. Obě mají hodnocení 9,2 z 10 podle CVSS 4.0 a neověřenému útočníkovi umožňují vzdáleně spustit kód na serveru. Souhrnně se jim říká PHP2Shell. Podle výzkumníků ze společnosti Wiz patří mezi nejzávažnější zranitelnosti v historii PHP a zasahují téměř každou verzi od PHP 5.4.
Chyba není ve WordPressu ani v žádném pluginu. Je v prostředí, na kterém tyto systémy běží, a proto ji aktualizace webu nebo pluginů neopraví. Opravit se musí samotné PHP na serveru. Ohrožená je každá instalace, která obsluhuje webové požadavky: PHP-FPM, Apache s mod_php, php-cgi, FrankenPHP i LiteSpeed. Nejvyšší riziko je u mod_php.
Obě chyby jednoduše
CVE-2026-109618 Když PHP při zpracování požadavku narazí na vyčerpání paměti v nevhodnou chvíli, zůstanou některá interní data jen částečně připravená a následný úklid s nimi zachází, jako by byla v pořádku. Podle Wiz jde o použití už uvolněné paměti při zpracování průběhu nahrávání a o možnost číst paměť procesu.
CVE-2026-109619 Po skončení požadavku zůstane v PHP zbytkový stav, například odkaz na uvolněnou paměť, a další požadavek obsloužený stejným procesem ho může použít. Wiz popisuje použití uvolněné paměti při fatální chybě a záměnu typů v OPcache.
Útočník si takový stav vyvolá speciálně připraveným požadavkem. Na mod_php zůstane proces po chybě při startu v oběhu a zbytkový stav využije další požadavek. PHP-FPM takový proces ukončí, proto je tam cesta útoku složitější. Výzkumníci prokázali vzdálené spuštění kódu bez přihlášení na aktuálních verzích WordPressu, Drupalu a Joomly a také u Magenta, MediaWiki, Roundcube, phpMyAdminu, Nextcloudu, Laravelu a Symfony. Útok umí číst i paměť procesů PHP, kde mohou být přihlašovací údaje a klíče k API.
Časová osa
Časy jsou ve středoevropském letním čase, pokud není psáno UTC.
Stopy, které nikdo nedotáhl
V roce 2020 je do PHP nahlášena chyba při vyčerpání paměti u dlouhých proměnných. V roce 2024 najde související problém externí bezpečnostní audit, ale opraven není, protože se nepodaří prokázat jeho zneužitelnost.
Calif nachází první chybu
Firma Calif pracuje v rámci iniciativy OpenAI Patch the Planet a objevuje první chybu s vyčerpáním paměti.
Nahlášení a první důkaz
11. srpna Calif první chybu hlásí vývojářům PHP, 14. srpna předává funkční důkaz spuštění kódu a 15. srpna ho PHP potvrzuje. 21. srpna hlásí druhou chybu.
Wiz dochází ke stejnému nezávisle
19. srpna Wiz Research objeví první zranitelnost, během dvou dnů potvrdí spuštění kódu na Drupalu a WordPressu a 24. srpna chyby nahlásí PHP.
PHP potvrzuje a chystá opravu
Tým PHP potvrdí nahlášení a začíná připravovat koordinované vydání opravy.
První doložený pokus o zneužití
Amazon zachytí v honeypotu pokus o zneužití z adresy spojené s komerční anonymizační službou. Chyby jsou přitom ještě pod embargem, takže nikdo neví, jak se útočník k podrobnostem dostal.
Čísla CVE kolují online
Identifikátory obou chyb se objevují na diskusních fórech a sociálních sítích. PHP vydání oficiálně ohlašuje a posouvá o den dopředu, z čtvrtka 22. na středu 21. října.
Omylem zveřejněné video útoku
Video ukazuje funkční útok na aktuální WordPress, Joomlu, Drupal, Magento a další systémy. Šíří se i po smazání a začínají kolovat kódy, které se vydávají za exploit. Bezpečnostní firmy varují, že mohou obsahovat malware.
Cloudflare zapíná ochranná pravidla
Pravidla WAF se zapnou všem zákazníkům včetně bezplatného tarifu, zhruba devět hodin před veřejným zveřejněním. Cloudflare už v té době zaznamenává útočný provoz.
Předčasně unikají opravené obrazy
Chainguard zveřejní sestavené kontejnerové obrazy s opravou zhruba šest hodin před koordinovaným vydáním.
Vycházejí opravy PHP
Verze 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Pro PHP 7.4, 8.0 a 8.1 vydává tým PHP minimální záplaty zdrojového kódu. Vývojáři upozorňují, že úplné náhradní řešení neexistuje.
Úřady vyzývají k okamžité aktualizaci
NÚKIB doporučuje aktualizovat ihned a jako možný znak napadení uvádí neobvyklé procesy spouštěné službami PHP. Podobně varují americká CISA, britské NCSC a evropský CERT-EU. NCSC radí systémy, které nejde hned opravit, dočasně odpojit.
Úřad vlády vypíná web
Preventivní odstávka umožní provést bezpečnostní opravy. Část webu vypíná i Letiště Václava Havla Praha (služba FlightConnections). Dříve web vypnuly úřady v Německu, Francii, Nizozemsku a Finsku.
Opravy i pro starší větve v distribucích
Pro Debian a Ubuntu vycházejí balíčky s opravou i pro starší větve PHP. Je to záplata, která koupí čas na migraci.
PHP Foundation vysvětluje zdržení
Nadace uvádí, že opravu zdržel pomalý rozhodovací proces bezpečnostního týmu a nedostatek lidí. Slibuje tým posílit a žádá firmy, hostingy i instituce o dlouhodobé financování.
Dopad mimo weby
Palo Alto Networks potvrzuje, že jsou zasažené všechny verze PAN-OS a Panorama, a oprava zatím není. Fortinet a Cisco prověřují desítky svých produktů.
Dlouhé ticho, krátké okno
Doba do vydání oprav 21. 10. 2026 v lineárním měřítku.
Které verze PHP jsou opravené
Bezpečná je uvedená verze a každá novější ze stejné řady. Číslo verze ale nemusí říct všechno: některé hostingy a linuxové distribuce opravu doplní do své verze PHP a číslo nezmění. Když si nejste jistí, zeptejte se hostingu, zda už nasadil opravu z 21. října 2026.
| Řada | Stav | Opravená verze | Podpora do | Co s tím |
|---|---|---|---|---|
| PHP 8.5 | podporovaná | 8.5.12 | 31. 12. 2029 | Aktualizovat na 8.5.12 nebo novější. |
| PHP 8.4 | podporovaná | 8.4.27 | 31. 12. 2028 | Aktualizovat. WordPress doporučuje 8.4 nebo novější. |
| PHP 8.3 | podporovaná | 8.3.36 | 31. 12. 2027 | Aktualizovat. |
| PHP 8.2 | podporovaná | 8.2.35 | 31. 12. 2026 | Opravena, ale podpora končí za zhruba deset týdnů. Při přechodu rovnou volte 8.3 nebo 8.4. |
| PHP 8.1 | bez podpory | jen minimální záplata zdrojů | skončila 31. 12. 2025 | Přepnout na 8.3 nebo 8.4. |
| PHP 8.0 | bez podpory | jen minimální záplata zdrojů | skončila 26. 11. 2023 | Přepnout na 8.3 nebo 8.4. |
| PHP 7.4 | bez podpory | jen minimální záplata zdrojů | skončila 28. 11. 2022 | Přepnout na 8.3 nebo 8.4. |
| PHP 7.3 a starší | bez podpory | bez opravy | ještě dříve | Přepnout na 8.3 nebo 8.4. |
Minimální záplaty pro 7.4, 8.0 a 8.1 jsou určené těm, kdo si PHP sestavují sami nebo nemají dodavatele s dlouhodobou podporou. Na běžném hostingu s nimi nepočítejte, dokud vám hosting výslovně nepotvrdí, že je do své verze doplnil.
Kdy skončila nebo skončí podpora
Tečka je poslední den bezpečnostních oprav. Čárkovaná čára je 21. 10. 2026, den vydání oprav.
Kolik dostupných serverů běží bez podpory
Servery dostupné z internetu podle větve PHP, odhad VirusTotal.
Útoky: co je doloženo
Pokusy o zneužití jsou doložené několika nezávislými pozorovateli. Konkrétní počty útoků zatím nezveřejnil ani Cloudflare a přesný rozsah úspěšných napadení veřejně doložený není. Stav se mění po hodinách.
| Pozorovatel | Co zaznamenal | Kdy |
|---|---|---|
| Amazon | Pokus o zneužití v honeypotu z adresy spojené s komerční anonymizační službou, v době embarga. | 17. 10. |
| Cloudflare | Útočný provoz proti zákazníkům ještě před zveřejněním. Útočníci upravují obsah požadavků tak, aby pravidla obešli. | před 21. 10. až 21. 10. |
| Patchstack | Pokusy o zneužití v den vydání oprav. | 21. 10. |
| watchTowr | První pokusy v síti senzorů zhruba v době vydání, žádný úspěšný. | 21. 10. |
| Vega | Pokusy s využitím veřejně dostupného důkazu konceptu. | po zveřejnění |
| Hadrian | Zneužívání ve větším měřítku, většinou přes cestu průběhu nahrávání. | po zveřejnění |
Wiz sám popisuje jen laboratorní důkaz na aktuálních kontejnerech WordPressu, Drupalu a Joomly, ne zneužití v ostrém provozu.
Co to znamená pro WordPress, e-shopy a SEO
Aktuální WordPress, šablona ani pluginy před touto chybou nechrání. Kdo na serveru spustí vlastní kód, má v praxi stejné možnosti jako web sám:
- přečte wp-config.php s přístupem do databáze, tedy data zákazníků, objednávky a zprávy z formulářů,
- vloží do webu skrytý vstup, přes který se vrátí i po změně hesel,
- založí si účet administrátora,
- přidá spam, přesměrování na podvodné stránky nebo škodlivý kód, který napadá návštěvníky,
- začne ze serveru rozesílat spam, takže doména a IP adresa skončí na černých listinách a přestane chodit i běžný e-mail.
Protože útok umí číst i paměť procesů PHP, mohou unikat také hesla a klíče k napojeným službám, třeba k platební bráně nebo e-mailingu. E-shopy na Magentu patří mezi systémy, u kterých výzkumníci spuštění kódu prokázali.
Proč to řeší i SEO
Google může napadený web označit jako nebezpečný a prohlížeče před ním začnou varovat. Spam a přesměrování na cizí stránky se obvykle promítnou i do viditelnosti webu ve vyhledávání, a tu se nepodaří vrátit stejně rychle, jako se ztratila. Kdo pracuje s publikacemi na cizích webech, má další důvod hlídat jejich technický stav: napadený magazín může do stránek vkládat právě takový spam a přesměrování.
Unikne-li při napadení osobní údaje zákazníků, musí to provozovatel podle GDPR zpravidla do 72 hodin ohlásit Úřadu pro ochranu osobních údajů.
Cloudflare pomůže jen jako druhá vrstva. Jeho pravidla chrání provoz, který přes něj opravdu prochází, a výslovně nenahrazují opravu PHP. Pokud jde server oslovit přímo přes IP adresu, dá se filtr obejít.
Proč je tento případ jiný
Chyby v paměti existují v PHP roky, u některých verzí přes deset. Nová je rychlost, s jakou se z nich stal funkční útok. Calif použil model GPT-5.6 Sol v rámci iniciativy Patch the Planet, Wiz vlastní systém Wiz Atlas a modely Gemini 4 Argon a GPT-5.6 Sol. Podle Wiz modely pomáhaly upravovat útok pro různé verze PHP a konfigurace a jeden výzkumník za týden zvládl práci, na kterou by dřív tým potřeboval měsíce. To je tvrzení autorů a nezávisle ověřené není.
Calif zároveň popisuje, že nepoužil žádný speciální nástroj ani nedostupný model a že klíčová byla znalost historie cíle. AI tu zrychlila zkušeného výzkumníka, nenahradila ho. Praktický dopad je přesto jasný: příprava útoku na konkrétní serverovou konfiguraci je iterativní práce, ve které modely pomáhají, takže jakmile unikne hotový kód, jeho přizpůsobení cíli už nevyžaduje specialistu.
Druhá lekce je o embargu. Měsíce tiché práce rozbil únik čísel CVE, video útoku a předčasně zveřejněné opravené obrazy, a první pokus o zneužití přišel dřív než oprava. Okno, ve kterém mohli správci záplatovat bez tlaku útočníků, se zkrátilo z týdnů na hodiny. Kdo má web na hostingu, kde se PHP aktualizuje do dne, je na tom dobře. Kdo čeká na pravidelný měsíční cyklus, ne.
Co udělat teď
Že úspěšný masový útok zatím veřejně doložený není, není důvod čekat. Z opravy se dá vyčíst, co přesně opravuje, a u takto závažných chyb se hromadné útoky obvykle rozjedou krátce po jejím zveřejnění.
- Zjistěte verzi PHP
Ve WordPressu otevřete Nástroje › Stav webu › Informace › Server. Verzi najdete i v administraci hostingu. OpenAI nabízí zdarma nástroj php2shell-checker a Searchlight Cyber open-source php2shell-scanner, kterými jde ověřit, zda je server zranitelný.
- PHP 8.2 až 8.5: ověřte opravu
Zeptejte se hostingu, zda nasadil opravu z 21. října 2026. Na sdíleném hostingu ji obvykle nainstaluje sám. Na vlastním VPS nainstalujte opravené balíčky a restartujte PHP, aby nová verze běžela ve všech procesech.
- PHP 8.1 a starší: přepněte verzi
Nejlépe rovnou na 8.3 nebo 8.4, ne na 8.2, jehož podpora končí 31. prosince. Nejdřív udělejte zálohu a přechod ideálně vyzkoušejte na testovací kopii, starší pluginy a šablony s novým PHP nemusí fungovat.
- Po přepnutí projděte web
Hlavní stránky, formuláře, administraci a u e-shopu košík a pokladnu. Když se objeví chyba, opravte ji v pluginu nebo šabloně, na staré verzi PHP nezůstávejte.
- Zkontrolujte Cloudflare, pokud ho používáte
Pravidla jsou zapnutá od 21. října ve 03:02 UTC pro všechny tarify. U placených tarifů ověřte, že běží v režimu blokování, a ponechte WAF zapnutý, dokud neproběhne oprava.
- Nic neoficiálního neinstalujte
Ani „exploity“, ani „opravné“ pluginy nebo skripty z diskusí. Kód z neověřených zdrojů může obsahovat malware. Jedinou skutečnou opravou je nová verze PHP.
- Hlídejte známky napadení
Neobvyklé požadavky typu multipart následované chybami paměti nebo opakovanými HTTP 500, neobvykle velká či poškozená cookie PHPSESSID, neobvyklá výměna procesů PHP, neznámé soubory na hostingu, noví administrátoři nebo přesměrování na cizí weby. Při podezření nestačí jen aktualizovat PHP, web je potřeba nejdřív vyčistit.
Pro správce serverů: dočasná opatření
Pokud server nejde aktualizovat hned, pomůže částečně toto. Nic z toho server bezpečným neudělá, jedinou úplnou nápravou je aktualizace.
; php.ini nebo pool PHP-FPM (ne .user.ini a ne ini_set())
session.upload_progress.enabled = 0

; post_max_size snížit na nejmenší hodnotu, kterou web opravdu potřebuje
Potom restartujte všechny procesy PHP. U webů bez nahrávání souborů lze dočasně blokovat požadavky typu multipart/form-data na úrovni webového serveru. Pokud ani to nejde, britské NCSC radí zvážit dočasné odpojení služby od internetu. Uživatelé repozitáře Remi (rpms.remirepo.net) měli k 22. říjnu přejít na balíčky distribuce nebo PHP sestavit ze zdrojů, protože repozitář opravu zatím nenabízel.
Co sledovat dál
Tři věci: potvrzení úspěšných napadení, stanoviska hostingů, kdy a jak opravu nasadily, a dodavatele síťových zařízení, u kterých oprava zatím chybí. Počet nahlášených chyb v PHP roste a výzkum už využívá i automatizované nástroje, takže další bezpečnostní vydání lze čekat. Vyplatí se mít web na řadě PHP, která je pravidelně dostává.
Zdroje
- Wiz Research, PHP2Shell, 21. 10. 2026.
- Calif, php2shell, technický popis a časová osa.
- Cloudflare, Ochrana WAF proti zranitelnostem PHP.
Údaje platí ke stavu z 22. října 2026. Situace se vyvíjí po hodinách, proto před zásahem na serveru ověřte aktuální informace u svého hostingu.